美国司法部10月8日宣布,联邦调查局通过法院授权查封七个互联网域名,切断两套用于扫描、诱骗和入侵网络的工具。司法部把这些工具指向一家在中国设立、承接中国政府合同的企业——诚信科技集团(Integrity Technology Group)。这并非普通的黑客工具下架:美国执法部门称,被攻击的对象包括关键基础设施、境外机构以及约20所台湾大学。 七个域名背后的两条攻击路线
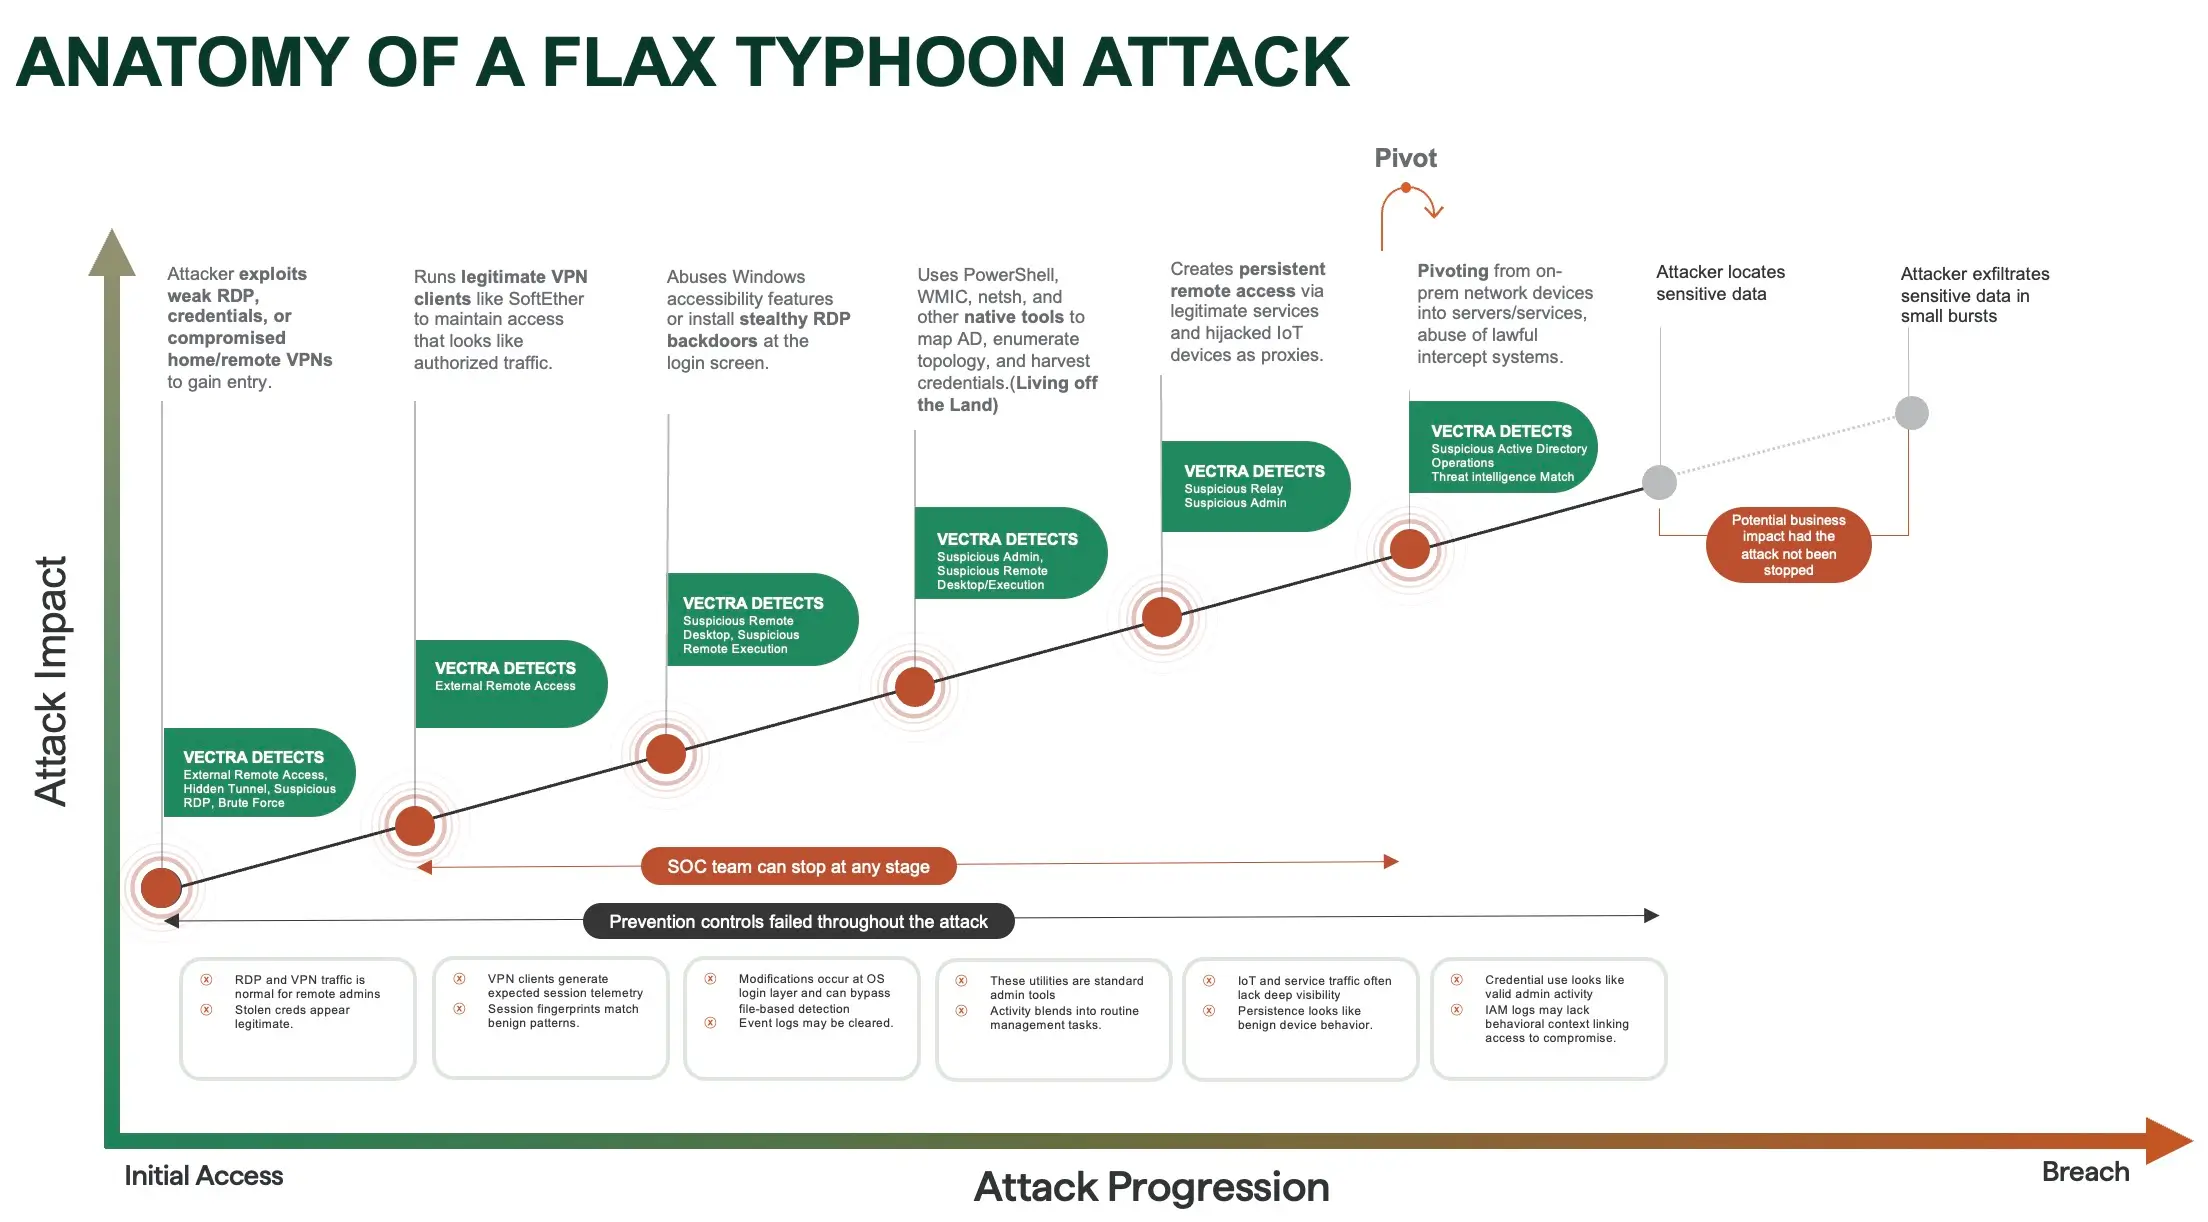
根据美国司法部公开的查封公告和解封法庭材料摘要,第一套工具名为Microscan,用于大规模发现联网设备与服务器的弱点;另一套FishHub则服务于针对特定对象的网络钓鱼,能够诱使目标执行恶意程序。司法部指出,五个被查封的域名协助投递恶意软件,其中包括模仿办公软件、视频网站和社交平台字样的地址,例如outlook3650.com、youtubecard.com和linkedinns.net。这种命名并非随意:它把恶意访问包装成熟悉的日常互联网体验,利用收件人的习惯降低警觉。
司法部还描述了另一项关键能力:未经许可的远程管理程序将受害网络连接至诚信科技控制的服务器。这使事件从“有人在互联网上扫描漏洞”,发展为可以长期进入他人网络、检索文件并传出信息的具体入侵链条。美国方面确认,FishHub行动的受害者包含约20所台湾大学;这一数字对应已确认范围,不宜误读为全部目标数量。 2024年被拆毁的僵尸网络,为何两年后又出现查封行动
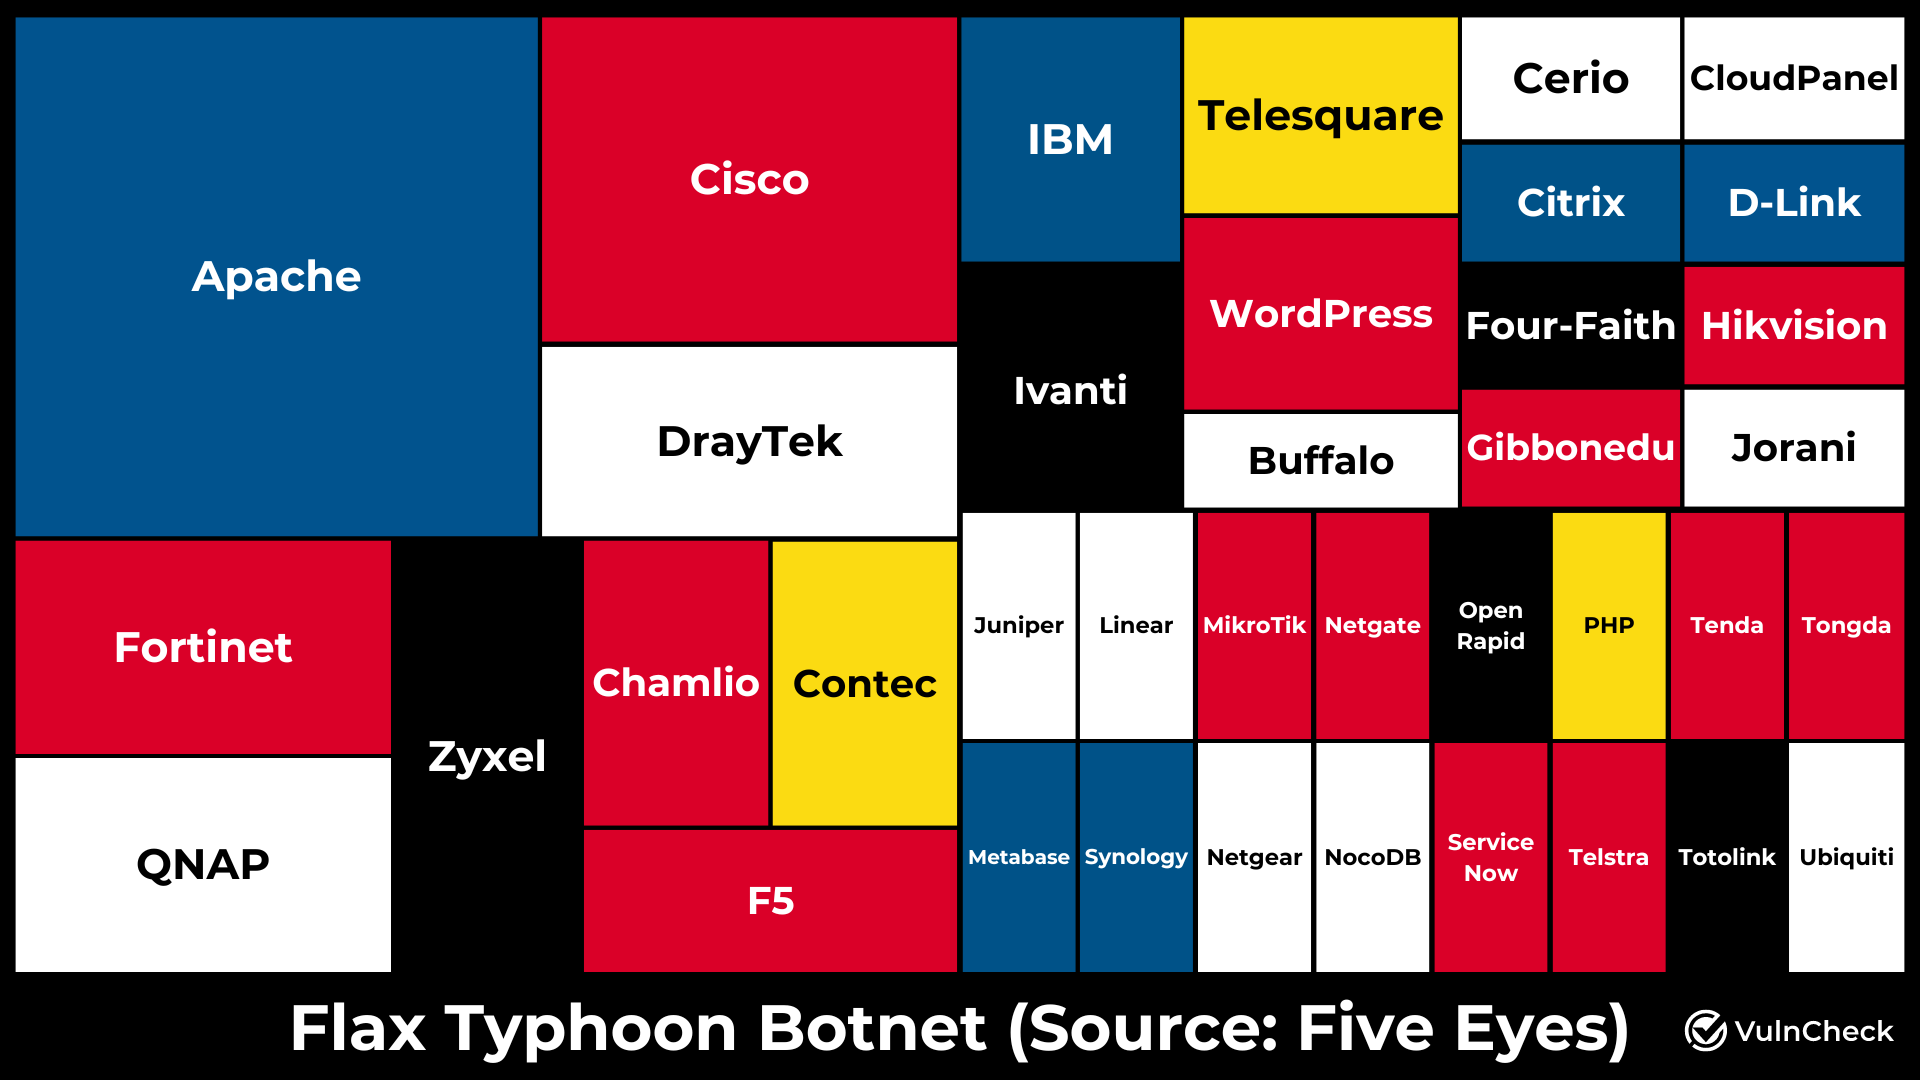
调查此次行动,不能略过2024年9月。彼时美国司法部曾宣布采取法院授权的技术行动,瓦解与诚信科技相关、由超过20万台被攻陷消费级设备组成的Mirai僵尸网络。个人路由器与其他联网设备一旦失守,便可能成为攻击者在世界各地发起连接、隐藏来源和扩大扫描范围的跳板。
时隔两年,执法部门查封的不是同一批家用设备,而是支持漏洞扫描、网络钓鱼和远程控制的域名。这一变化显示,单次清除僵尸网络不等于对相关攻击生态的彻底终结。攻击者可以调整工具和基础设施;防御方必须持续追踪承载攻击能力的企业服务、域名、设备与凭据。
从网络安全公司到国家安全争议
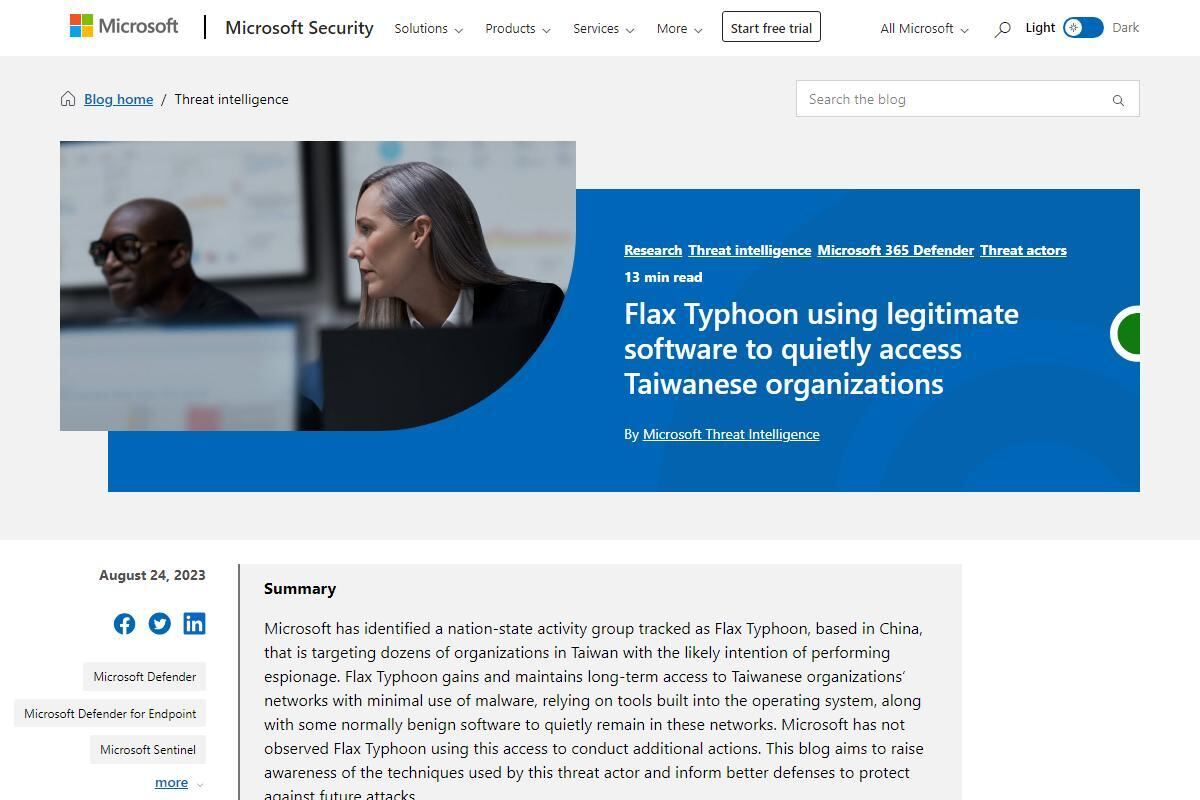
司法部称,诚信科技与中国政府存在合同关系,并认定其人员参与了私营安全行业称为“Flax Typhoon”(亚麻台风)的活动。政府合同与特定网络入侵之间的联系,是本案最具公共意义的部分:一家以技术产品和服务形式运营的企业,究竟通过何种业务安排把漏洞扫描、持久访问和资料获取能力提供给特定客户?
这也是本案需要精确划清的界线。公开查封行动及美国执法机构的指控,能够支持对域名、工具和被害目标的报道,却不等于记者已取得所有合同原件或每一次攻击的具体指挥命令。中国方面长期否认实施国家支持的网络攻击;围绕具体工具与服务器控制关系的法庭文件,因此比泛泛的外交互斥声明更值得公众查看。 台湾大学为何成为值得注意的受害目标
大学不仅保存师生个人资料,还承载科研合作、国际交流、技术设计与学术邮件系统。约20所台湾大学出现在已确认受害对象中,意味着安全威胁可能进入教育和科研领域,超越通常被注意的军方、政府机关和能源系统。根据公开信息,不能据此断定这些学校的全部数据都已外泄;但校方能否独立取证、向受到影响的人员说明风险、保留日志,直接关系到损害能否被发现及补救。
对于北京政治权力与技术产业的关系,这起案件提出一个更尖锐的问题:当政府合同、网络安全工具和未经许可的入侵能力在同一家公司交汇,责任不能止于几个匿名黑客账号。应当追踪谁购买、部署和使用技术,谁掌握由此取得的数据,以及普通用户和民间机构为什么要承担这些行动的后果。 查封之后,留下的是网络而非结案
七个域名遭查封,意味着有关工具的部分运作路径被切断;它不意味着所有涉案人员落网,也不意味着历史上遭受攻击的系统已自动安全。美方同时发布跨国网络安全提示,供防御者比对入侵指标、检查已暴露的服务器和凭据。这份提示的实际价值,在于让受影响机构有机会从“政治新闻读者”变成能够逐项排查风险的网络管理者。
司法部两次公开干预同一企业相关基础设施,展示出跨境网络攻击一种难以回避的现实:网络空间的破坏能力可以在商业主体、攻击平台和全球普通设备之间不断迁移,而权力责任也容易在这些环节间被稀释。此次行动揭开的,不只是七个域名的用途,更是国家安全活动借助民用技术基础设施扩张时,谁有权使用、谁有能力监督、受害者能否得到说明的制度性问题。
文章讨论
已验证会员可围绕报道公开交流,并自行管理自己的内容。
正在检查会员登录状态…