Het Amerikaanse ministerie van Justitie heeft op 26 augustus een rechterlijke machtiging verleend om een Chinese keten van nationale cyberoperaties die in het verleden in de cyberspace was verborgen, op te breken in een reeks entiteiten die gerechtelijk kunnen worden gecensureerd: een Nanjing-bedrijf, twee aanvallenplatforms, een reeks Amerikaanse overheidsinstanties en het Chinese ministerie van Nationale Veiligheid en de Chinese Volksbevrijdingsleger, die rechtstreeks door de Amerikaanse overheid zijn gericht.
Volgens een gerechtelijk document dat door het Amerikaanse ministerie van Justitie is bekendgemaakt, hebben het FBI en het ministerie van Justitie de domeinnamen QScan en QTRouter in beslag genomen. De Verenigde Staten hebben aangegeven dat de twee platforms zijn gecreëerd en geëxploiteerd door Nanjing Shinjuku Network Technology Co., Ltd. in China en worden gebruikt door een Chinese staatsondersteunende hackerorganisatie die QTFY wordt genoemd.
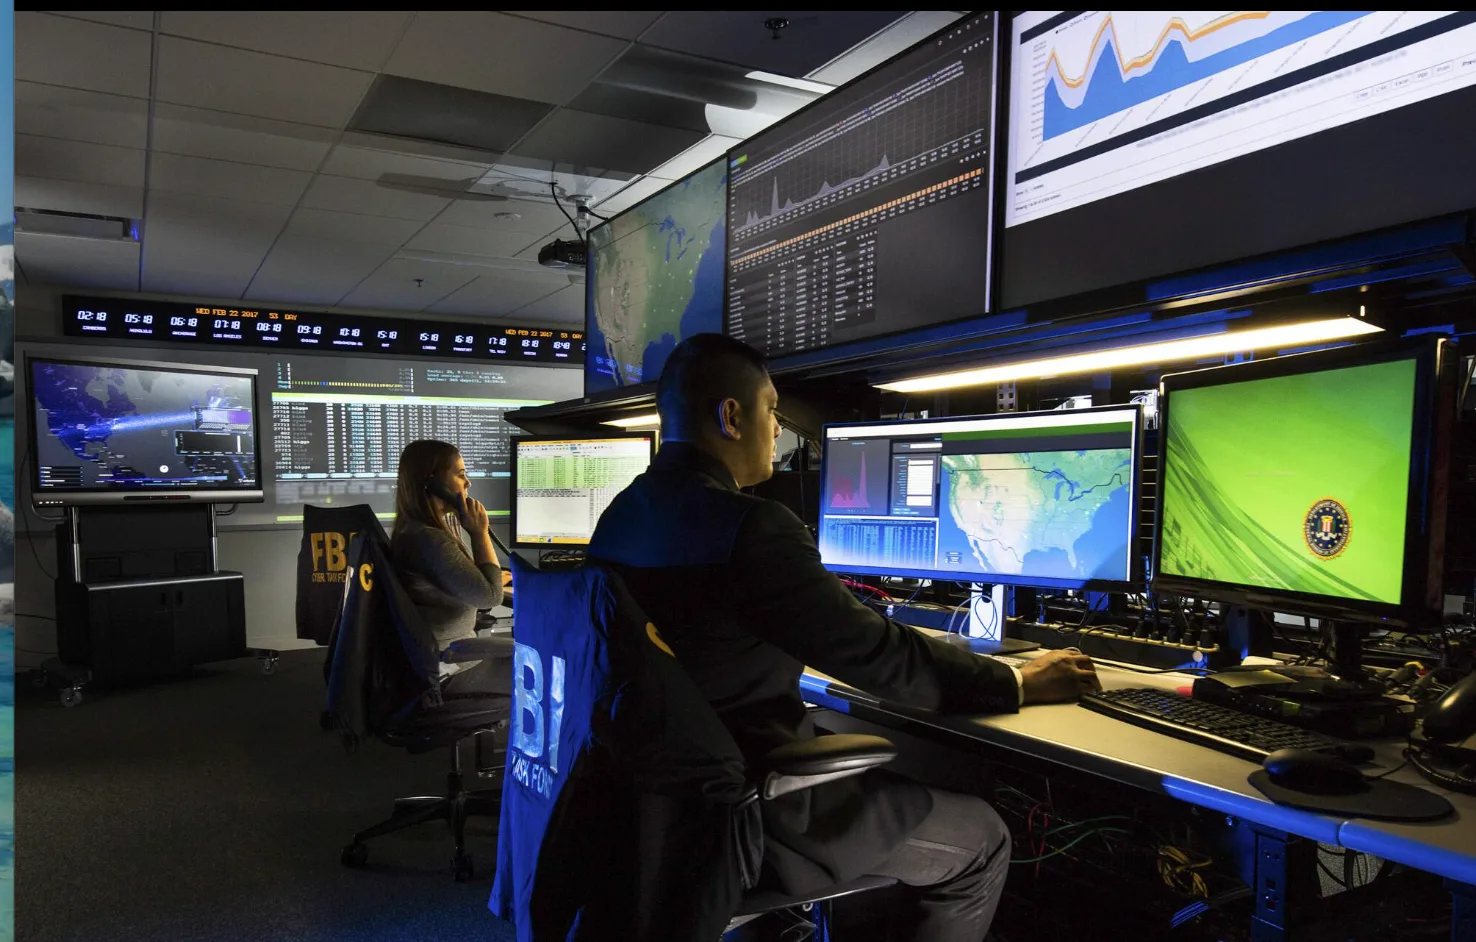
De lijst van slachtoffers toont aan dat dit geen gewone commerciële cybercriminaliteit is. De doelen van het ministerie van Justitie omvatten NASA, de Federal Reserve, het ministerie van Energie, het ministerie van Justitie, het ministerie van Volksgezondheid en Openbare Diensten, het National Institute of Health en de Amerikaanse Senaat. ruimtevaart, financiën, energie, justitie, biomedische en wetgevende instanties worden tegelijkertijd het doelwit, waardoor de zaak een duidelijke nationale veiligheidsfunctie heeft.
Volgens het ministerie van Justitie zijn QTFY-medewerkers in dienst in Nanjing en zijn de activiteiten in verband met het Chinese staatsondersteuningssysteem gekoppeld. De NSA en het FBI hebben op dezelfde dag een technische veiligheidsverklaring uitgebracht, waarbij de technische indicatoren van de gerelateerde kwaadaardige cyberactiviteiten worden bekendgemaakt en de traceerbaarheidsduur wordt uitgesteld tot ten minste 2018.
Dit brengt de kwestie van de verantwoordelijkheid voor cyber-aanvallen van Peking in een nieuw stadium: diplomatieke verklaringen kunnen elkaar ontkennen, gerechtelijke beslaglegging vereist dat onderzoekers documenten aan de rechters indienen; technische toewijzing kan worden betwist, en domeinnamen, servers, malware, medewerkers, klanten en geldtransacties kunnen een verdere bewijsketen vormen.
原始来源 · justice.govJustice Department and FBI Seize Platforms Operated and Used by China State-Sponsored Hackers to Target U.S. Critical InfrastructureThe Justice Department and FBI announced court-authorized domain seizures today to deny malicious cyber actors access to two complementary hacking platforms known as “QScan” and “QTRouter,” used to target U.S. critical infrastructure and other sensitive networks.justice.gov ↗Het Amerikaanse ministerie van Justitie heeft de actie ook opgenomen in een opeenvolgende Chinese wetshandhaving op het gebied van cybersupport: het vernietigen van een botnetwerk dat wordt gebruikt door de Volt Typhoon in 2023, het bestrijden van de Flox Typhoon-infrastructuur in 2024 en het verwijderen van PlugX-monitoring-malware gerelateerd aan de Mustang Panda van meer dan 4.000 Amerikaanse computers in 2025.
De echte vraag is: wat zijn de zakelijke, taken en relaties tussen de Chinese nationale veiligheidsinstanties en het leger met binnenlandse cyberbeveiligingsbedrijven? worden de nationale projecten uitgevoerd door commerciële bedrijven? worden de aanvalsinfrastructuur geleverd door zogenaamde particuliere bedrijven?
Xi heeft voortdurend de nadruk gelegd op wetenschappelijke en technologische autonomie, cybermacht en de algemene nationale veiligheid, terwijl het Amerikaanse justitiële systeem een record in een andere richting achterlaat: een groep Chinese commerciële technologiebedrijven wordt beschouwd als een middenlaag tussen nationale cyberoperaties en overheidsinstanties.
Als deze keten van "staatsorganen
- aannemers
- hackerplatforms
- doelwitten in het buitenland" uiteindelijk wordt bevestigd door meer gerechtelijk bewijs, dan zal de Chinese regering niet alleen worden geconfronteerd met een cyber-aanval, maar met een ernstiger vraag naar de internationale geloofwaardigheid: of Peking gebruik maakt van commerciële bedrijven die lijken te worden gebruikt voor civiele doeleinden om de nationale inlichtingendiensten en militaire cyberoperaties te ontkennen.
Artikelbespreking
Geverifieerde leden kunnen openbaar over dit bericht discussiëren en hun eigen inhoud beheren.
Lidmaatschapsstatus controleren…